Vai al contenuto

RISPETTO DELLE NORMATIVE

NIS2, DORA, GDPR: più che sigle, obblighi con conseguenze reali.

Il quadro normativo europeo sulla cybersecurity è sempre più esigente: adeguarsi è anche una misura concreta di maturità organizzativa.

La società fuori compliance: il caso

Una società di servizi professionali riceve una comunicazione dall'autorità di controllo: è stata avviata un'istruttoria dopo una violazione di dati segnalata da un cliente. La società non aveva notificato il data breach entro le 72 ore previste dal GDPR, non aveva una documentazione aggiornata delle misure di sicurezza e non poteva dimostrare una valutazione del rischio recente.

La sanzione è significativa, ma il danno più grande è reputazionale: la notizia diventa pubblica, alcuni clienti rivedono i contratti e due gare vengono perse per mancanza della documentazione di conformità richiesta.

Con una gestione strutturata della compliance, la violazione sarebbe stata notificata nei tempi e documentata correttamente, con conseguenze molto più contenute.

Un contesto normativo in continua evoluzione

NIS2 ha esteso gli obblighi a settori e dimensioni aziendali prima esclusi, DORA impone standard stringenti di resilienza operativa digitale al settore finanziario e il GDPR continua a generare sanzioni significative. A questi si affiancano framework come ISO 27001, NIST e CIS Controls, sempre più richiesti da clienti, partner e bandi pubblici.

Orientarsi in questo panorama senza strumenti e senza una guida è complesso.

Come ti aiuta TeamSystem Cybersecurity

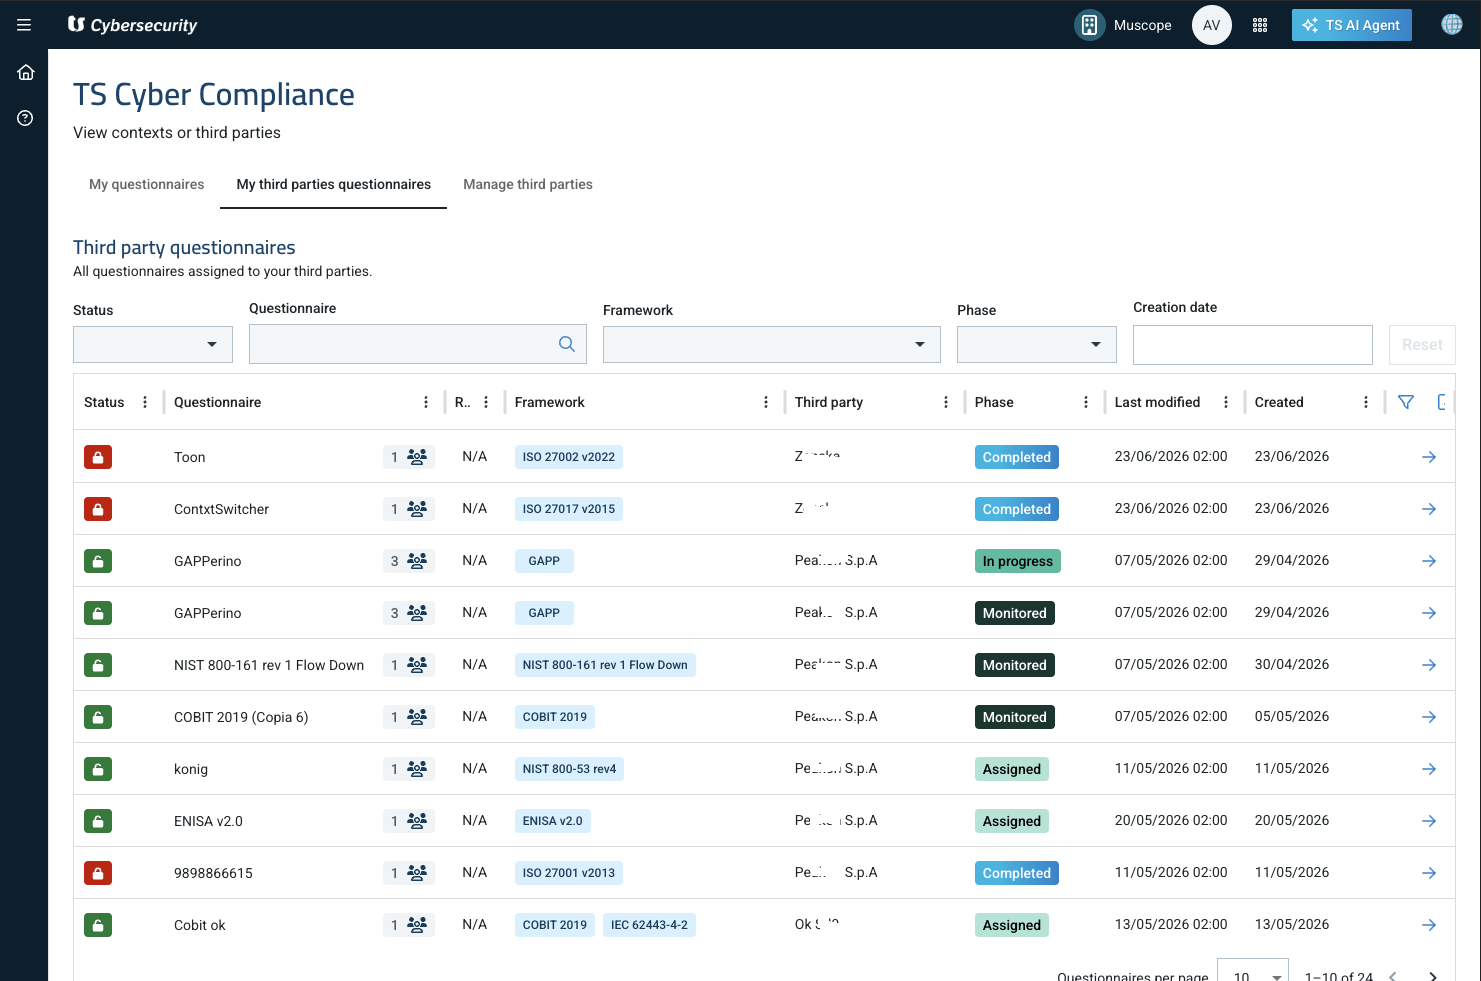
Il modulo compliance ti accompagna in tutto il percorso verso la conformità. Gli audit sono guidati, con domande chiare e riferimenti puntuali ai requisiti, e producono una valutazione del livello di maturità, un'analisi dei gap e un piano di miglioramento con priorità definite.

Con oltre 250 framework supportati, tra cui NIS2, DORA, GDPR e ISO 27001, ogni assessment genera documentazione pronta per audit interni, verifiche ispettive e richieste di clienti o partner.

Per gli studi che offrono consulenza in ambito compliance è anche uno strumento di lavoro, per condurre assessment per conto dei clienti con lo stesso rigore.

Il rischio se non agisci

Il GDPR prevede sanzioni fino al 4% del fatturato mondiale annuo, NIS2 fino a 10 milioni di euro per i soggetti essenziali. A queste si aggiungono i costi di gestione dell'incidente, i danni reputazionali e, sempre più spesso, la perdita di contratti con clienti che richiedono la documentazione di conformità.
Scegli come proteggere la tua attività
Raccontaci la tua realtà: ti aiutiamo a capire quali soluzioni TeamSystem Cybersecurity possono proteggerti, senza tecnicismi e senza impegno. Se preferisci, puoi acquistare in autonomia il pacchetto più adatto.