Vai al contenuto

CONTROLLO DEI FORNITORI

Il tuo perimetro non finisce con la tua rete. Arriva fino al fornitore più vulnerabile.

Molti degli attacchi più gravi degli ultimi anni sono entrati attraverso un fornitore: la supply chain è il punto cieco della sicurezza informatica.

Il fornitore attaccato: il caso

Un'azienda manifatturiera lavora con decine di fornitori: materie prime, logistica, software gestionale, consulenza IT. Una piccola software house, che gestisce il gestionale di produzione, subisce un attacco ransomware. Prima di cifrarne i sistemi, i criminali usano i suoi accessi per muoversi verso quelli dei clienti.

In pochi giorni la linea di produzione si ferma. L'azienda non è stata attaccata direttamente: lo era il suo fornitore, e nessuno aveva mai chiesto quali misure di sicurezza adottasse.

Scenari come questo si sono già visti su scala globale, quando la compromissione di un unico fornitore di software ha coinvolto migliaia di organizzazioni: un solo attacco, con effetti a cascata su tutta la catena.

Perché la supply chain è sottovalutata

Quando si pensa alla sicurezza si tende a guardare dentro: i propri sistemi, i propri dipendenti, i propri processi. Ma ogni fornitore che accede ai tuoi sistemi, ogni software di terze parti e ogni partner che tratta i tuoi dati allarga il perimetro e riduce il controllo.

NIS2 e DORA lo riconoscono esplicitamente e chiedono di valutare e gestire il rischio dei fornitori critici: fidarsi non basta più, bisogna verificare.

Come ti aiuta TeamSystem Cybersecurity

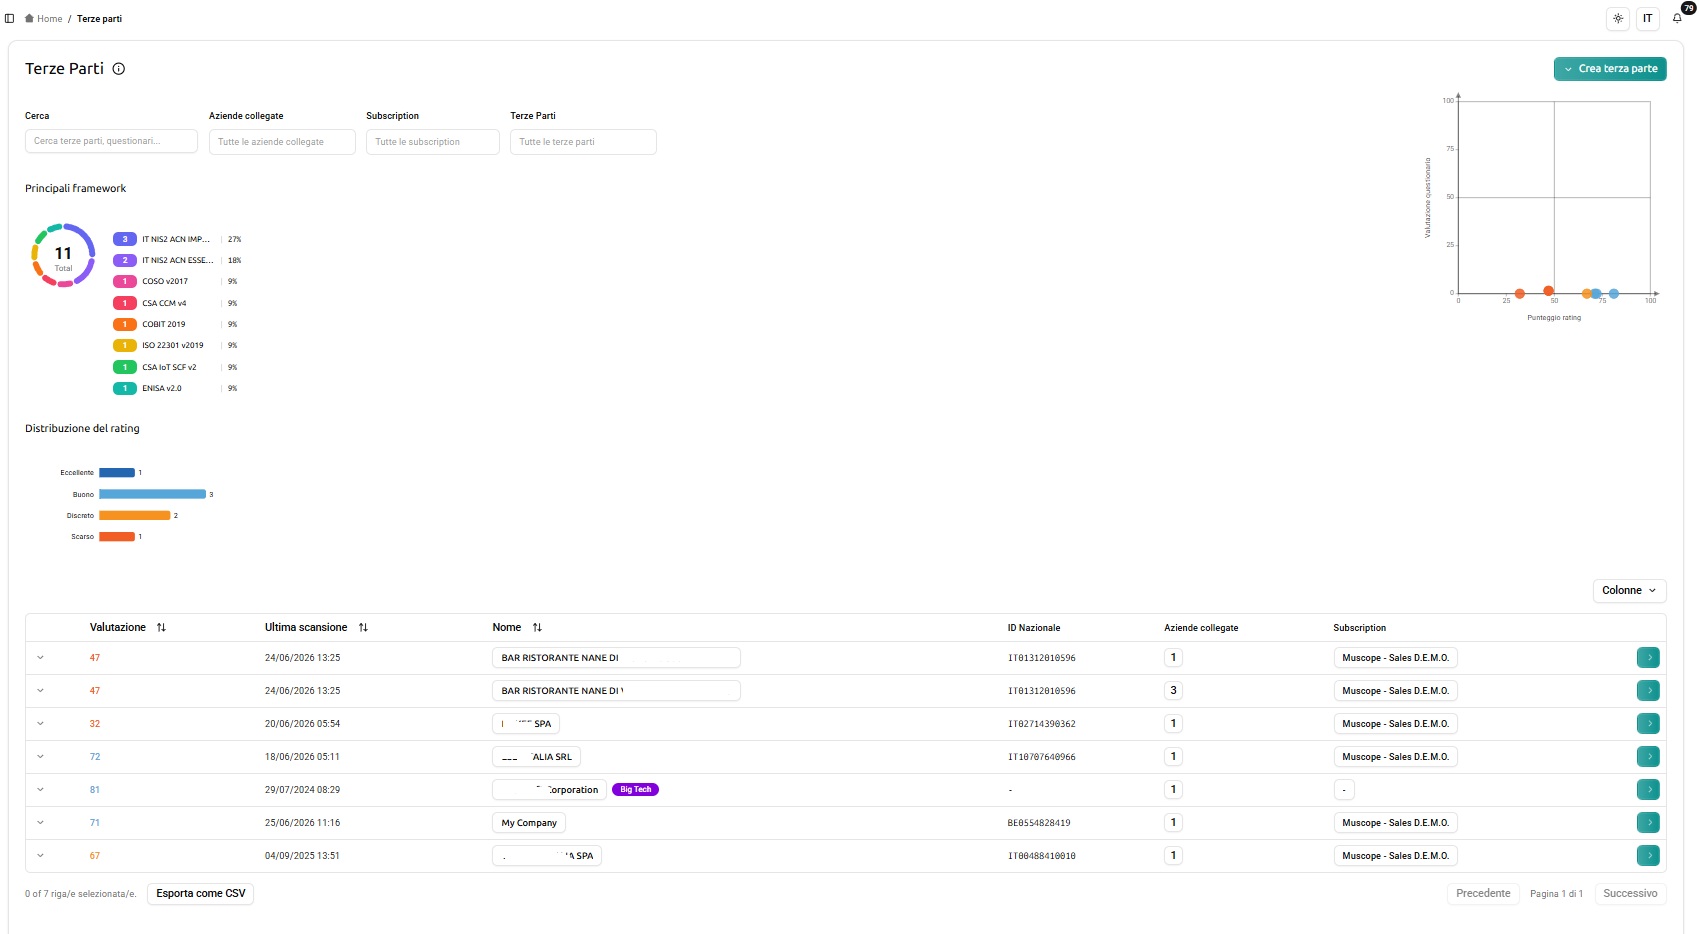
TeamSystem Cybersecurity supporta la gestione strutturata del rischio della supply chain: raccoglie le informazioni di sicurezza dei fornitori, le valuta rispetto a standard riconosciuti e assegna a ciascuno un profilo di rischio aggiornabile nel tempo.

Un monitoraggio continuativo, più che un controllo una tantum, che ti permette di sapere in ogni momento quale fornitore rappresenta il rischio maggiore, dove intervenire con priorità e come documentare il presidio della supply chain ai fini normativi.

Il rischio se non agisci

Un attacco che entra attraverso un fornitore ha gli stessi effetti di un attacco diretto: fermo operativo, perdita di dati, costi di ripristino, obblighi normativi. E la responsabilità, per il Garante e per le normative di settore, resta in capo all'organizzazione che non ha presidiato la propria supply chain.
Scegli come proteggere la tua attività
Raccontaci la tua realtà: ti aiutiamo a capire quali soluzioni TeamSystem Cybersecurity possono proteggerti, senza tecnicismi e senza impegno. Se preferisci, puoi acquistare in autonomia il pacchetto più adatto.