Dimostra la conformità a NIS2 e DORA
Ottieni documentazione utile a dimostrare la conformità ai requisiti NIS2 e DORA sulla gestione della catena di fornitura.
Ottieni documentazione utile a dimostrare la conformità ai requisiti NIS2 e DORA sulla gestione della catena di fornitura.
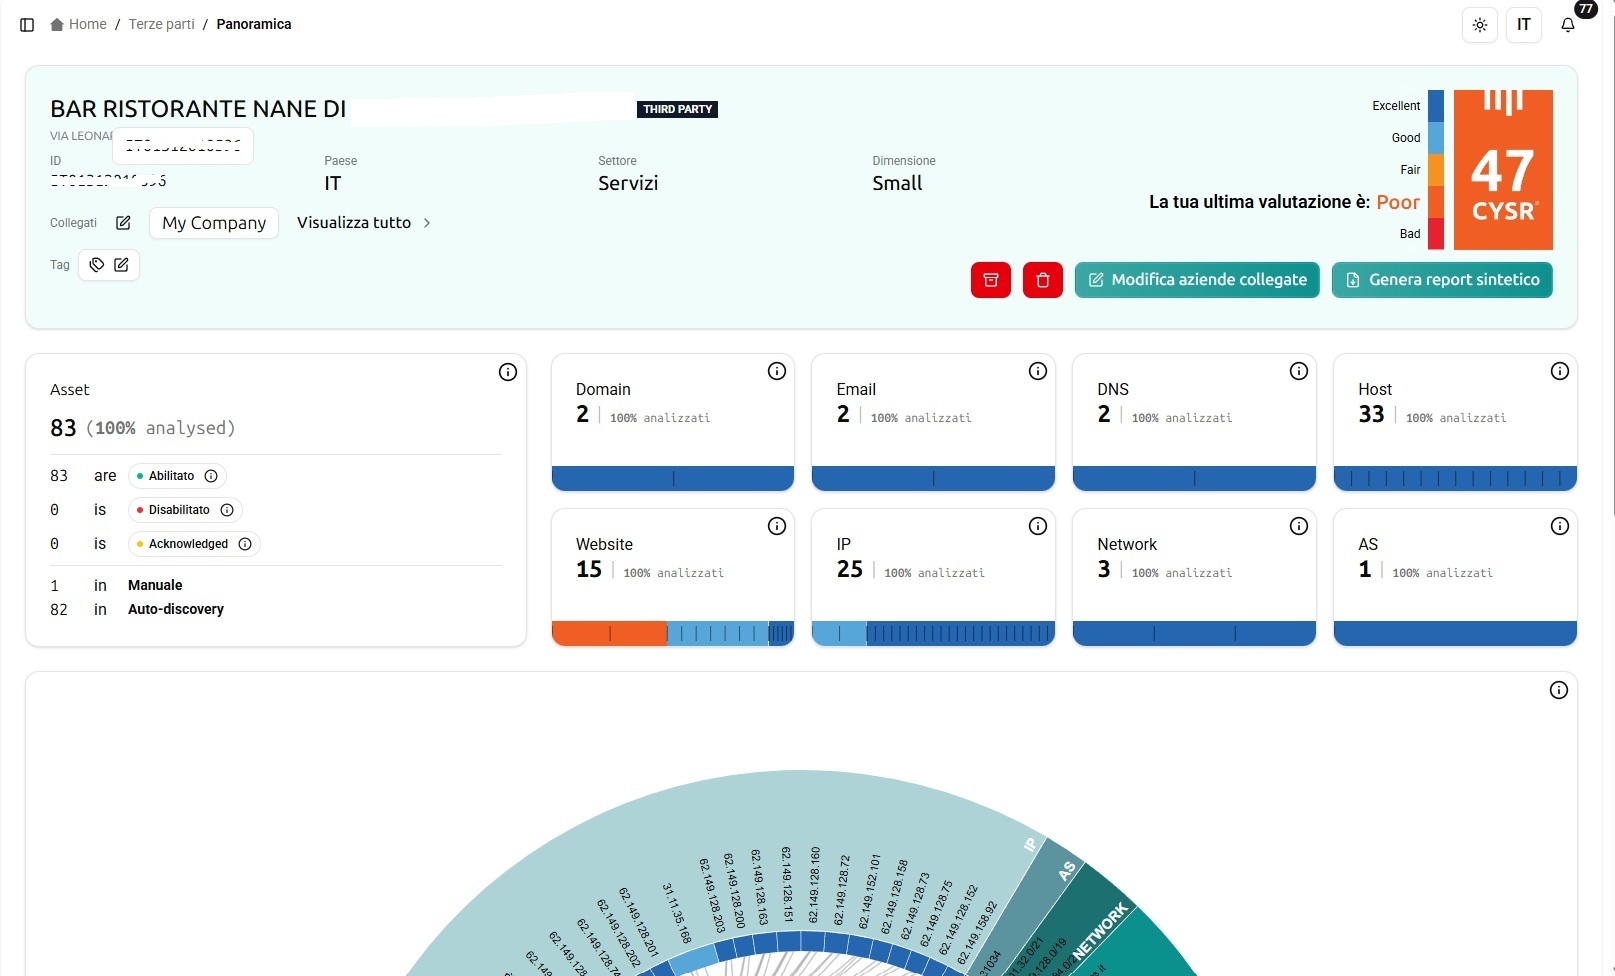
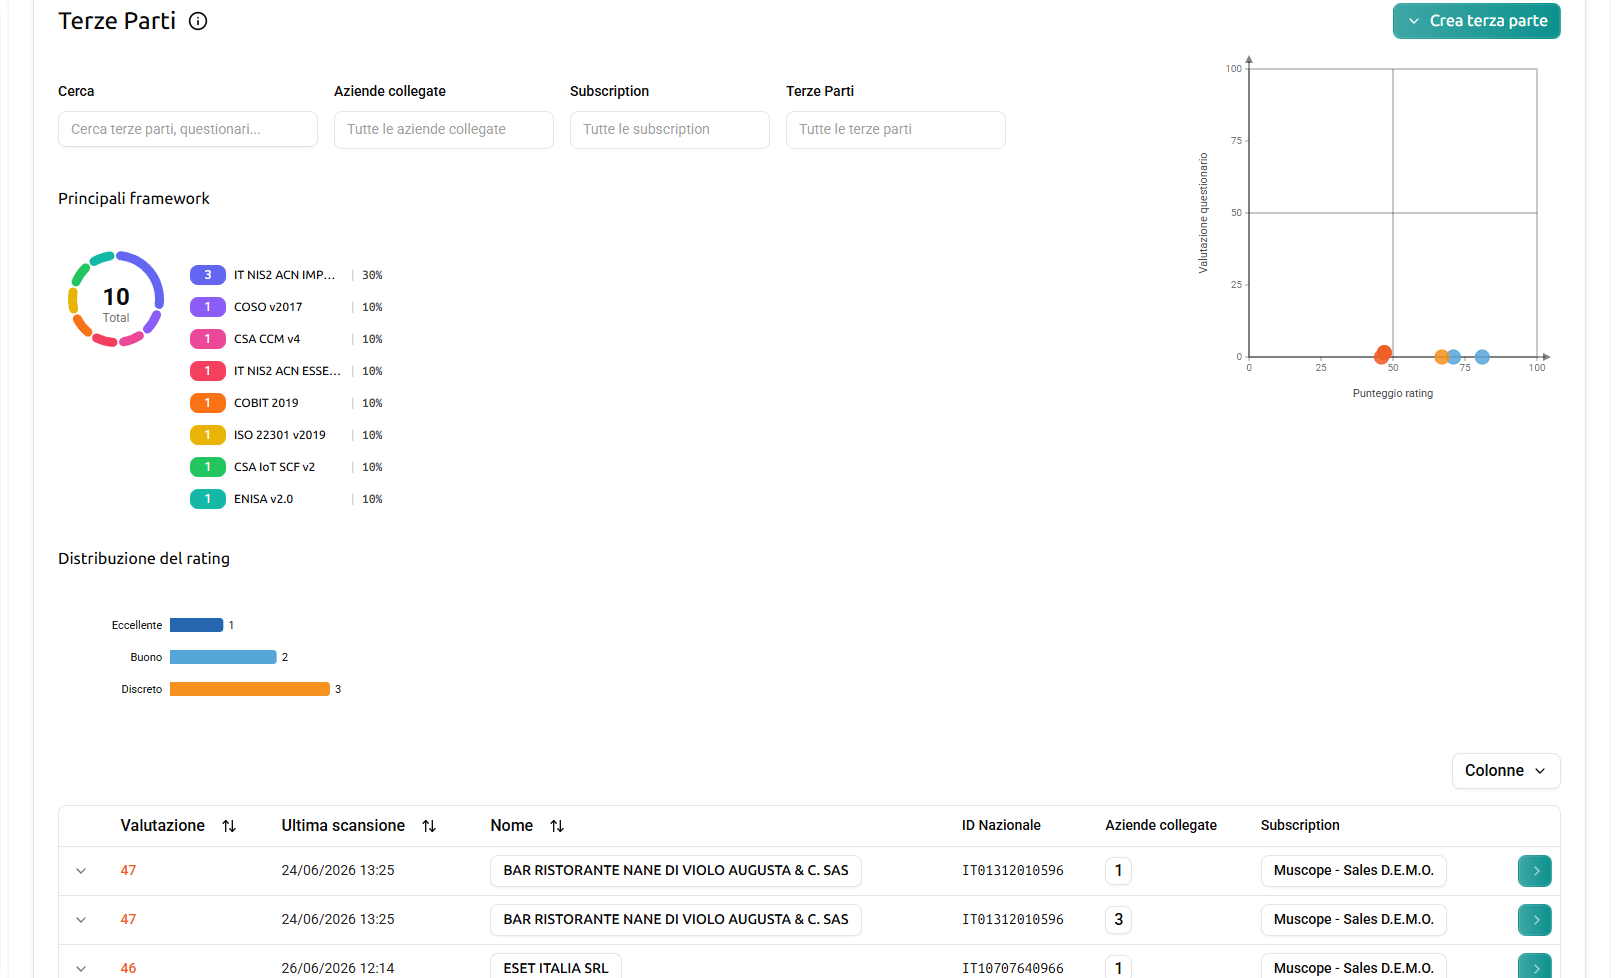
Una visione strutturata del rischio associato a fornitori e partner terzi, con una soluzione scalabile per la tua attività e per i tuoi fornitori.
Uno degli scenari di attacco più frequenti inizia da un fornitore: basta un software con una vulnerabilità non corretta o un partner con credenziali compromesse per aprire una porta nel tuo perimetro. NIS2 e DORA chiedono di valutare e monitorare questo rischio.
Gestire il rischio della supply chain significa sapere chi accede ai tuoi sistemi, con quali privilegi e con quale livello di maturità in ambito sicurezza.
TeamSystem Cybersecurity ti permette di raccogliere informazioni di sicurezza dai fornitori, valutarle rispetto a standard riconosciuti e assegnare a ciascuno un livello di rischio.
Il profilo di rischio di ogni fornitore resta aggiornabile nel tempo, così le tue decisioni si basano su informazioni sempre attuali.
Ogni valutazione è documentata e tracciabile: puoi ridurre i rischi operativi e intervenire prima che il problema di un fornitore diventi un problema tuo.
Ogni organizzazione ha esigenze di sicurezza diverse.
Raccontaci la tua realtà: ti aiutiamo a capire quali soluzioni TeamSystem Cybersecurity possono supportarti, senza tecnicismi e senza impegno.