NIS2
La direttiva ha ampliato il perimetro dei soggetti obbligati e inasprito i requisiti di sicurezza per le organizzazioni.
La direttiva ha ampliato il perimetro dei soggetti obbligati e inasprito i requisiti di sicurezza per le organizzazioni.
Il regolamento impone standard stringenti in materia di sicurezza informatica per il settore finanziario.
Il regolamento continua a richiedere misure tecniche e organizzative documentabili a protezione dei dati personali.
ISO 27001, ISO 27002, NIST e decine di altri framework internazionali sono il riferimento per un approccio strutturato alla sicurezza.
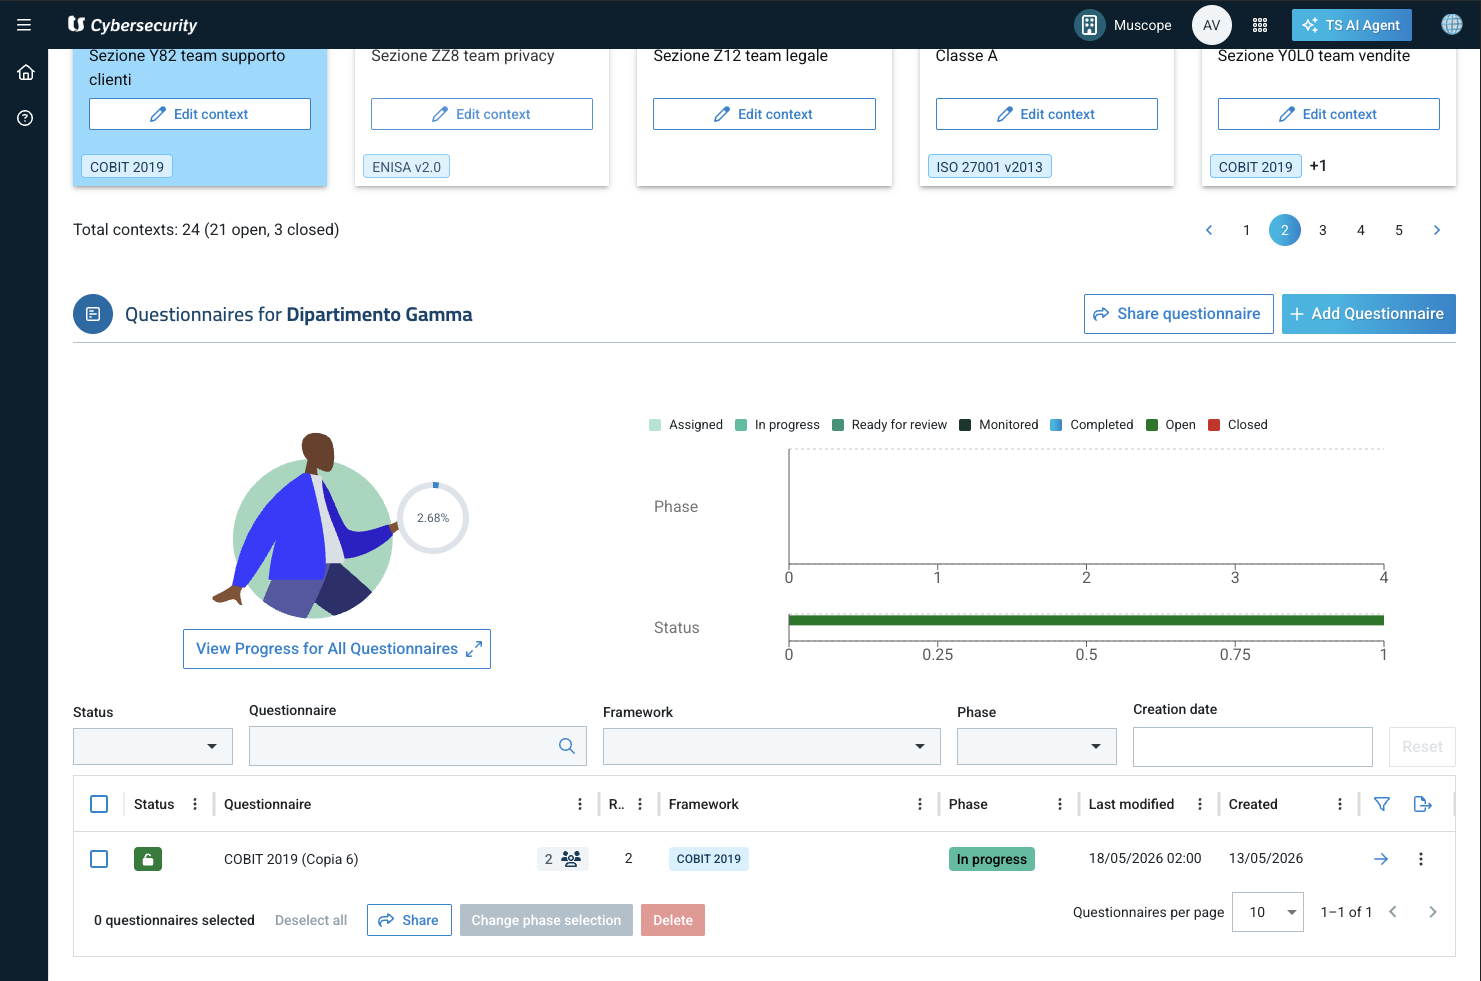
Gli audit sono guidati e basati su oltre 250 framework standard, tra cui NIS2, DORA, GDPR e ISO 27001.
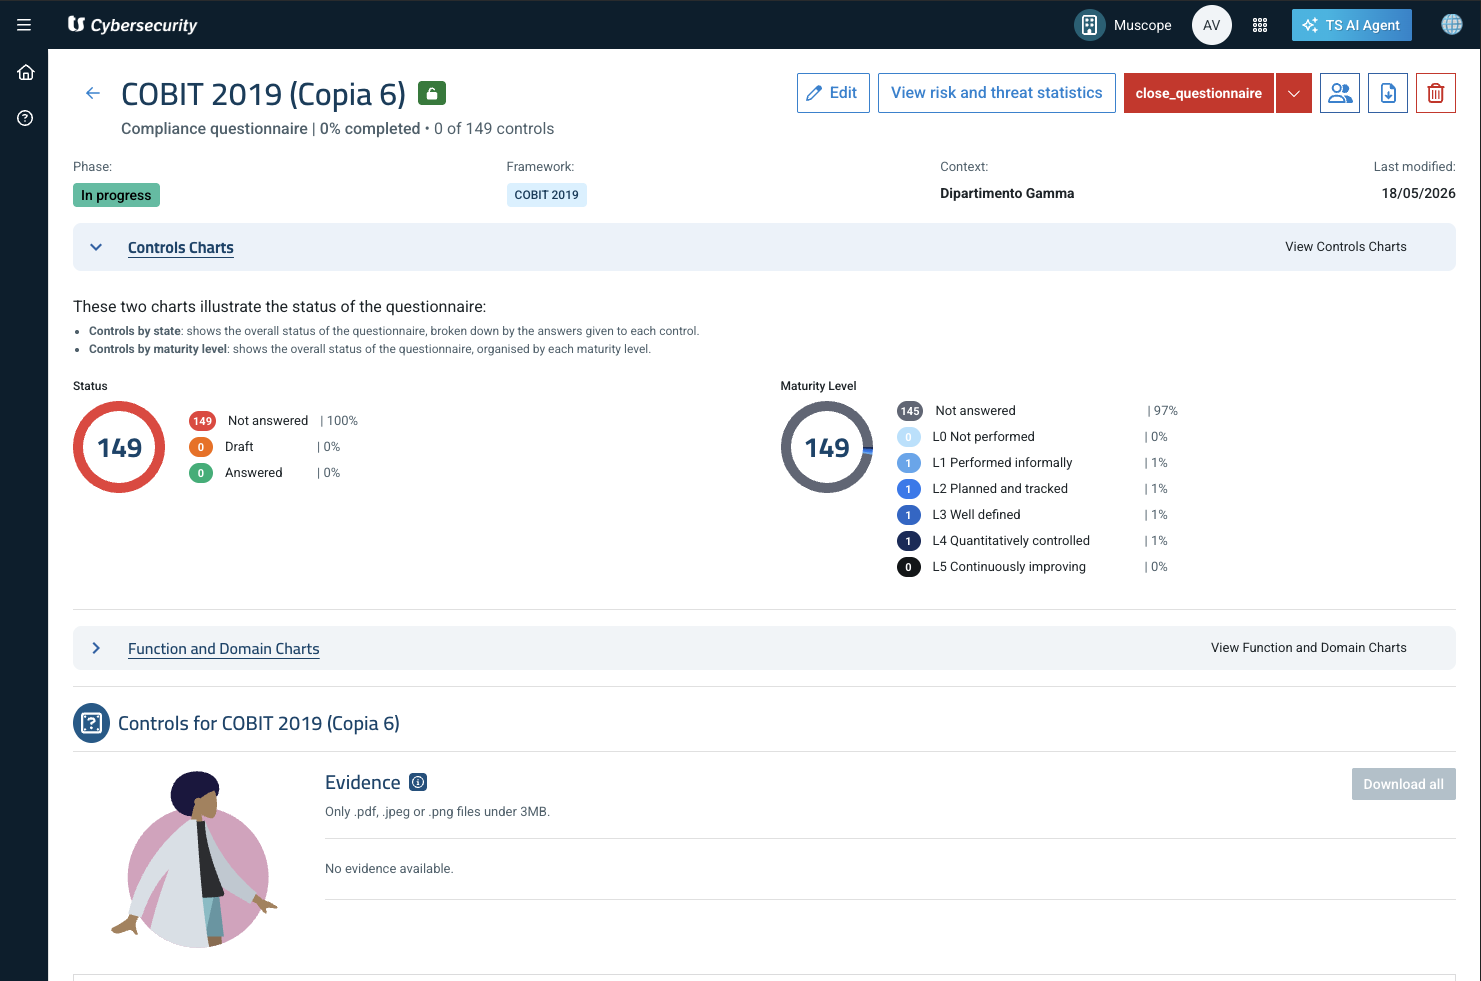
Ogni valutazione produce documentazione pronta per verifiche ispettive, audit interni o rendicontazione verso clienti e stakeholder.
Parti da una valutazione chiara del tuo livello di maturità in ambito cybersecurity e identifica i gap rispetto ai requisiti normativi e ai framework applicabili.
Da qui nasce un piano di miglioramento strutturato e documentato, con priorità definite, aggiornabile man mano che l'organizzazione evolve.
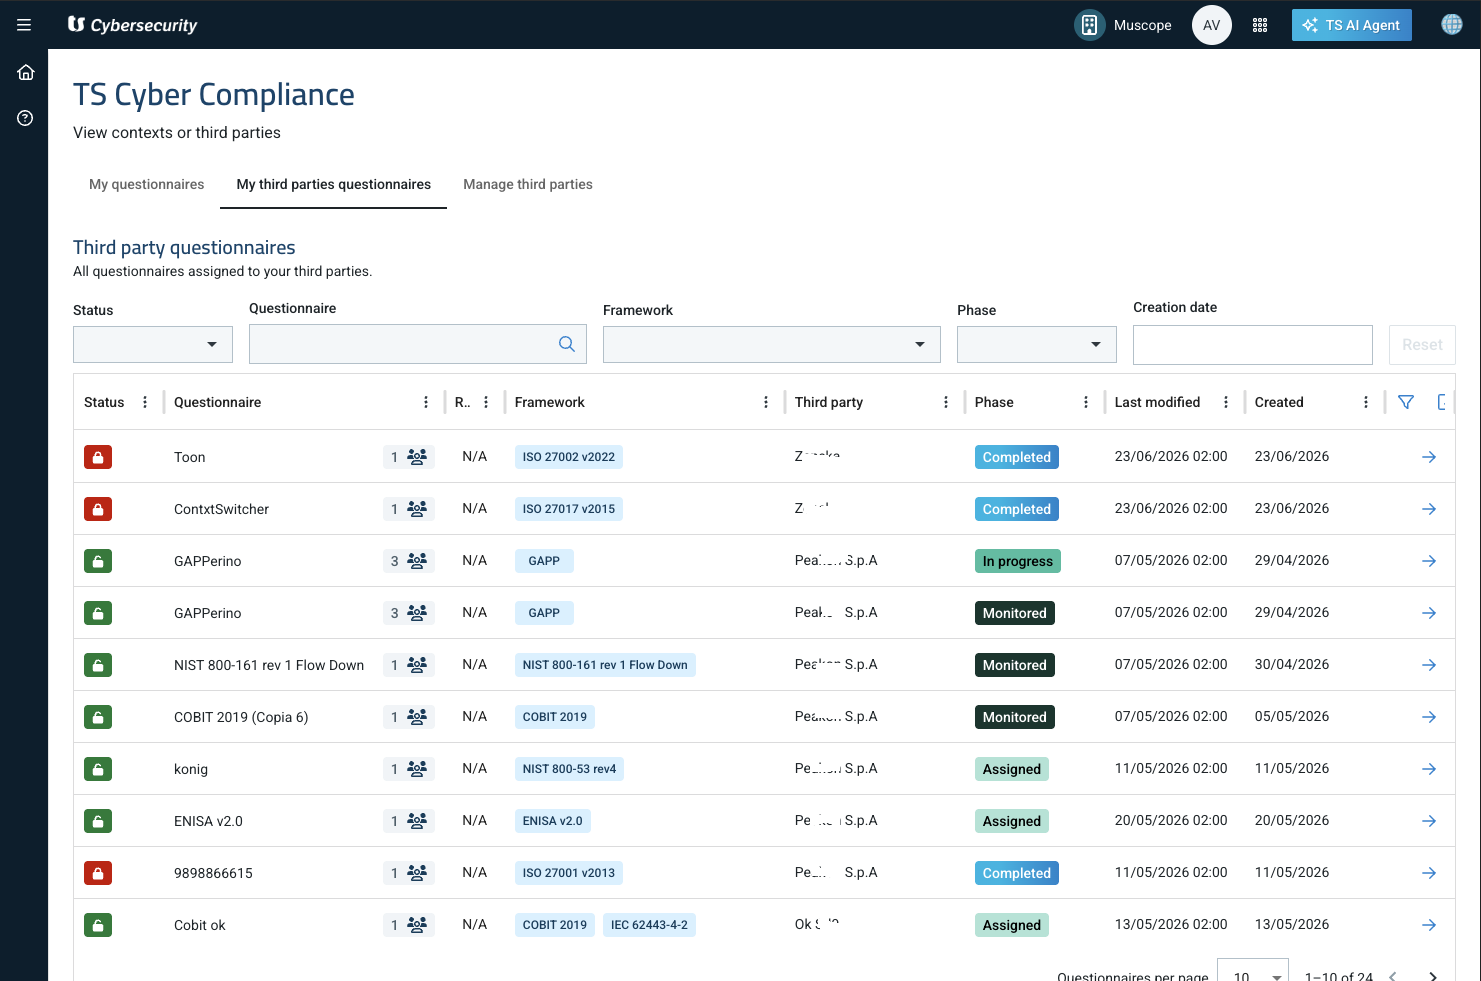
Il modulo compliance non si limita all'uso interno: permette di gestire questionari e valutazioni anche per clienti, partner e terze parti.
Per chi offre consulenza diventa un'opportunità di business, con un servizio strutturato di valutazione e supporto alla conformità che amplia l'offerta in un'area di crescente richiesta.
Ogni organizzazione ha esigenze di sicurezza diverse.
Raccontaci la tua realtà: ti aiutiamo a capire quali soluzioni TeamSystem Cybersecurity possono supportarti, senza tecnicismi e senza impegno.